クラウドベースの製造実行システム(MES)は、自社でサーバーを構築・運用しなくても、複数の拠点からインターネット経由で製造データにアクセスできるようにすることで、医薬品製造のあり方を変えつつありますが、規制当局が求める要件は従来と変わりません。
国際的なGMP要件に適合するためには、製造業者は自社のクラウドMESが意図した用途に適合しており、データインテグリティを維持し、一貫して期待通りに機能することを実証しなければなりません。
これがコンピュータシステムバリデーション(CSV)が焦点を当てる領域であり、MES導入において極めて重要な役割を果たします。
本記事の内容
コンピュータシステムバリデーション(CSV)とは何か
コンピュータシステムバリデーション(CSV)とは、GxP規制対象のコンピュータ化システムが、ライフサイクルを通じて意図した通りに一貫して機能し、正確・信頼性があり・コンプライアンスに適合した記録を生成できることを、手順と結果を文書に残しながら実証していく取り組みです。
製造実行システム(MES)においては、バリデーションによって、そのシステムがGMP(適正製造基準)要件を満たし、データインテグリティを維持し、稼働条件下で一貫して信頼性高く機能することの客観的な証拠が提供されます。
また、電子記録および電子署名が21 CFR Part 11やEU Annex 11などの規制に適合していることも保証します。
クラウドMESにとってCSVが不可欠な理由
MESをクラウドへ移行しても、規制上の期待水準が下がるわけではありません。むしろ、規制対象企業が製造業務の中核を担う外部提供のクラウドサービスに依存することになるため、バリデーションの重要性はさらに増します。
現代のクラウドMESは、製造ワークフローを制御し、プロセスパラメータを強制し、電子バッチ記録(EBR)を取得し、製造データを管理し、オペレーターの操作を記録し、品質保証(QA)が各バッチのレビュー・出荷判定の根拠とする証拠を提供します。このデータの完全性は、製品品質、患者の安全性、規制コンプライアンスに直接影響を及ぼします。
適切なバリデーションがなければ、製造業者は以下のような重大なリスクに直面します。
- 製造プロセスの誤りや不整合
- 電子記録の信頼性を損なうデータインテグリティの不備
- GMP不適合に関する規制当局からの指摘事項
- バッチレビューおよび製品出荷判定の遅延
- 事業運営上・経営上のリスクの増大
GMPの下でクラウドは認められている
クラウド技術はGMP要件と問題なく両立します。米国FDAもこの点を明確にしており、同庁の規制は技術革新を妨げないよう柔軟に設計されているため、製品品質や業務効率の向上に役立つのであれば、製造業者はクラウドコンピューティングなどの最新技術を採用してよいとしています。
クラウドやSaaS(Software as a Service)だからといってGMP要件が免除されるわけではなく、実際、規制対象業界ではGMPに適合させた形で10年以上前から広く利用されています。
その代わりに求められるのは、規制対象企業とそのソフトウェア提供元、そして基盤となるクラウドサービスとの間で責任を分担するという考え方を反映したバリデーションアプローチを採用することです。

従来型のCSVがクラウドMESにそのまま通用しない理由
オンプレミス型のMESバリデーションでは、サーバーハードウェアだけでも膨大な量の文書化が必要になります。典型的な導入では十数台を超える物理サーバーを扱うことも珍しくなく、それらを確認・文書化するために多くの社内専門家が労力を割くことになります。これは一度限りのコストではなく、サーバーハードウェアやネットワークは継続的な保守・更新・セキュリティ対策が必要です。
SaaSモデルでは、ユーザーはインフラスタックの大部分を所有しないため、従来のインストレーション・クオリフィケーション(IQ)の考え方はそのままでは適用できません。責任範囲は、サプライヤーの守備範囲がどこで終わり、ユーザーの守備範囲がどこから始まるかを明確に定義したSLA(サービスレベル合意)や品質協定(Quality Agreement)による、正式なガバナンスへと移行する必要があります。
また、現代のサプライヤーはソフトウェアの構築方法自体が異なります。ウォーターフォール型ではなくアジャイル型の手法により、より早く、より頻繁な開発リリースが可能となり、仕様はエピックやユーザーストーリーといったアジャイル用語で管理され、静的な文書ではなく自動化されたドキュメント成果物や自動探索的テストによって品質が担保されます。
ISPEのGAMP5第2版も、こうした最新のソフトウェア開発プラクティスを正式なガイダンスとして明確に取り入れています。また、IQ/OQ/PQはもともと設備を対象に設計されたものであり、ソフトウェアを対象としたものではないため、適格性評価済みのサプライヤーによるテストを重複して実施することは、コンプライアンス上の価値を高めることなくコストを増やすだけです。これはFDAのComputer Software Assurance(CSA)イニシアチブによっても近年改めて強調されている原則です。
核心となる原則は、「責任は分担できても、説明責任は分担できない」ということです。
サプライヤーとユーザーの間でどのように作業を分担するかにかかわらず、規制当局に対してGMP適合を実証する責任は、最終的に常に規制対象の製造業者自身が負います。
実践的なモデル:適格性評価+バリデーション
ライフサイクルを2つの流れに分けて考えます。
1.サプライヤー側の適格性評価(Qualification)
2. ユーザー側のバリデーション(Validation)
機能性、インフラ、構成、セキュリティを対象とし、SaaSサプライヤーのQMS(品質マネジメントシステム)によって統制されます。
成果物には通常、適格性評価計画書、要求事項トレーサビリティマトリクス、リスクベースのテスト(自動化・スクリプト化・探索的テストを含む)、およびシステムがGxP用途に適合していることを確認する適格性評価報告書が含まれます。
意図した用途とマスターデータを対象とし、ユーザー自身のQMSによって統制されます。
ここではサプライヤーの適格性評価による証拠を再テストするのではなく活用し、代わりに構成、接続機器、そして運用SOP(変更管理、EBR/MBRの検証、アクセス管理、バックアップ・リカバリ、監査証跡レビューなど)に焦点を当てます。これらはシステムの稼働期間を通じて21 CFR Part 11およびEU Annex 11に適合し続けなければなりません。
リスクベースのデータインテグリティ評価
すべての機能を一律に扱うのではなく、データの発生源ごとにテスト範囲を設定します。ALCOA+の原則(帰属性・判読性・同時性・原本性・正確性に加え、完全性・一貫性・永続性・可用性)に基づけば、手入力データはシステム生成データや連携データに比べて脆弱性が高くなります。
この脆弱性をGxP上の重要度と照らし合わせることで、テスト戦略が定まります。高リスクのデータには厳格なスクリプト化テストを、低リスクのデータには簡易な非スクリプト化テストを適用します。
3 層の保証モデル
1. クラウドインフラプロバイダー
— 独立監査・認証を受けている(例:ISO 27001、SOC 1/2/3)
2. SaaSアプリケーションサプライヤー
— 自社のQMS、ソフトウェア開発ライフサイクル(SDLC)文書、リスクベースのテスト
3. 顧客側のCSV
— 構成、パラメータ設定、および関連プロセスに焦点を当て、上流ですでに適格性評価済みの事項を再証明しない
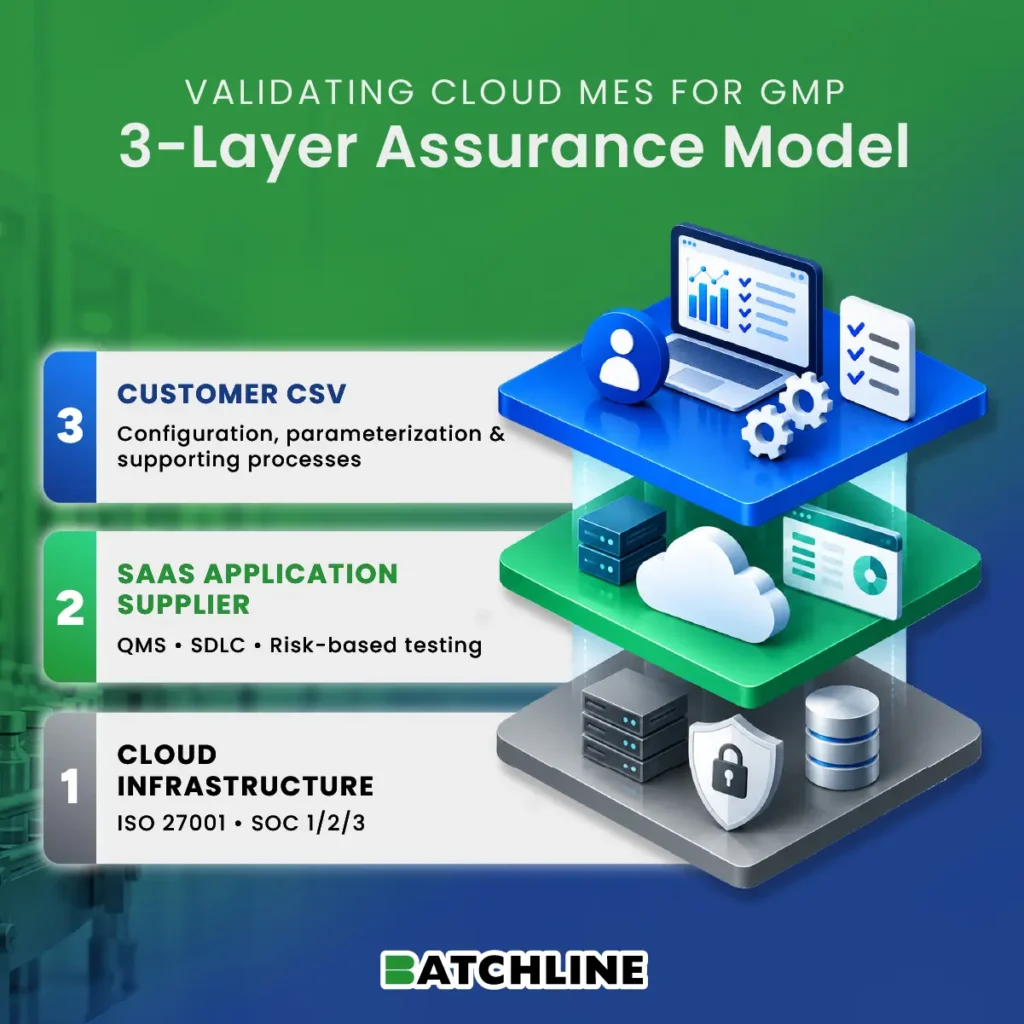
クラウドMESのサプライヤーを評価する際は、文書化されたQMSとSDLC、完全なGxP適格性評価の証拠、インフラプラットフォームの統制、明確に定義されたリリース管理プロセス、そしてセキュリティ・バックアップ/リストアテストの実施実績を確認してください。
結論
クラウドMESだからといって、バリデーションの厳格さを緩めてよいわけではありません。必要なのは、その適用の仕方を変え、批判的思考を働かせることです。サプライヤーはリスクベースのSDLCを通じて機能性・インフラ・セキュリティを適格性評価し、ユーザーはサプライヤーの証拠を重複させることなく活用しながら、意図した用途・構成・マスターデータをバリデートします。規制当局に対する説明責任は、常にユーザー側に残ります。
ウェビナー全編を視聴する
This article is based on our webinar, “Validating Cloud MES for International GMP: A Practical CSV Approach,” featuring BatchLine’s Orchun Thakral (Head of Customer Success & Sales Director), David Margetts (Group Executive Director), and Douglas Isles (Solution Quality Manager).
Watch the full session and a deeper walkthrough of the BatchLine validation strategy and real-world cloud MES example or get in touch with our team to discuss your own cloud MES validation approach.
*なお、本ウェビナーは英語で実施されています。内容を日本語で確認されたい方向けに、要点をまとめた日本語資料(Word、全5ページ)もご用意しています。
よくある質問(FAQ)
はい。FDAは、バリデーションの責任分担が明確に定義されている限り、CGMP規則がクラウドコンピューティングのような最新技術を認めていることを確認しています。
オンプレミス型では物理サーバーとインフラを直接適格性評価する必要があります。クラウドMESでは、インフラおよびアプリケーションの適格性評価はサプライヤー側に移行し、ユーザーは構成、意図した用途、運用プロセスに注力します。
テストの労力をGxP上の重要度とデータの脆弱性に応じて配分することです。手入力される高リスクデータには厳格なスクリプト化テストを、システム生成される低リスクデータには簡易な非スクリプト化テストを適用します。これはFDAのCSAイニシアチブとも整合しています。
文書化されたQMSとSDLC、GxP適格性評価の証拠、インフラ認証(ISO 27001、SOC 1/2/3)、明確に定義されたリリースプロセス、そしてセキュリティ・バックアップテストの実施実績です。
通常、サプライヤーがアプリケーションとインフラを適格性評価し、ユーザーが意図した用途と構成をバリデートしますが、いずれの場合も規制当局に対する説明責任はユーザーに残ります。
はい、完全に適用されます。クラウド導入によってこれらの要件がなくなるわけではなく、サプライヤーによる適格性評価とユーザーによるバリデーションを組み合わせることで、コンプライアンスの実証方法が変わるだけです。